ข้ามไปยังเนื้อหาหลัก

ข่าวสาร

NIST ปรับแนวทางการยืนยันตัวตนเป็นฉบับที่ 4 พร้อมรับรอง Passkey อย่างเป็นทางการ

เผยแพร่เมื่อ อ่าน 6 นาที
NIST ปรับแนวทางการยืนยันตัวตนเป็นฉบับที่ 4 พร้อมรับรอง Passkey อย่างเป็นทางการ

ชุดเอกสาร NIST SP 800-63 เป็นแนวทางด้านการพิสูจน์และยืนยันตัวตนที่องค์กรทั่วโลกใช้อ้างอิง แม้จะเขียนขึ้นสำหรับหน่วยงานรัฐบาลกลางสหรัฐฯ ก็ตาม เอกสารชุดนี้เป็นงานของหน่วยงานรัฐ จึงเผยแพร่ให้ใช้ได้โดยไม่มีค่าใช้จ่ายและไม่ติดข้อจำกัดด้านลิขสิทธิ์ ฉบับที่ 4 มีผลแทนที่ฉบับที่ 3 ตั้งแต่วันที่ 1 สิงหาคม 2568

สามระดับความเชื่อมั่นของการยืนยันตัวตน

เล่ม SP 800-63B กำหนดข้อกำหนดทางเทคนิคของระดับความเชื่อมั่นในการยืนยันตัวตน หรือ Authenticator Assurance Level ไว้สามระดับ แนวคิดสำคัญคือไม่ใช่ทุกระบบต้องการระดับสูงสุดเท่ากัน องค์กรควรเลือกระดับให้สอดคล้องกับความเสียหายที่จะเกิดขึ้นหากมีผู้อื่นสวมรอยเข้าใช้งานระบบนั้น

Passkey เข้ามาอยู่ในข้อกำหนดแล้ว

NIST เผยแพร่แนวทางชั่วคราวสำหรับตัวยืนยันแบบซิงก์ข้ามอุปกรณ์ในเดือนเมษายน 2567 และได้นำมารวมเป็นข้อความข้อกำหนดในเล่ม SP 800-63B ฉบับที่ 4 พร้อมมีเอกสารเสริม SP 800-63Bsup1 อธิบายการนำ passkey มาใช้โดยเฉพาะ สำหรับองค์กรไทยที่กำลังพิจารณาเลิกใช้รหัสผ่านบางส่วน นี่คือฐานอ้างอิงที่เป็นทางการซึ่งใช้อธิบายต่อผู้ตรวจสอบได้

  • passkey ผูกกับโดเมนของบริการ จึงต้านการหลอกลวงแบบฟิชชิงได้ดีกว่ารหัสผ่านและรหัสผ่านครั้งเดียวทางข้อความ
  • การซิงก์ข้ามอุปกรณ์ทำให้ใช้งานจริงได้ แต่ย้ายความเสี่ยงไปอยู่ที่บัญชีผู้ให้บริการซิงก์ ซึ่งต้องถูกป้องกันให้แน่นหนาตามไปด้วย
  • ควรวางแผนช่องทางสำรองสำหรับกรณีอุปกรณ์หาย ก่อนเริ่มเปิดใช้งานกับผู้ใช้จำนวนมาก

สิ่งที่แนวทางนี้บอกเรื่องรหัสผ่าน

แนวทางของ NIST ต่างจากนโยบายรหัสผ่านที่หลายองค์กรยังใช้อยู่อย่างชัดเจน จุดที่มักสร้างความประหลาดใจคือคำแนะนำให้เลิกบังคับเปลี่ยนรหัสผ่านตามรอบเวลาโดยไม่มีเหตุอันควร และเลิกบังคับกฎการผสมตัวอักขระ เพราะทั้งสองอย่างผลักให้ผู้ใช้ตั้งรหัสผ่านที่คาดเดาได้ง่ายขึ้น

  • เน้นความยาวมากกว่าความซับซ้อน และอนุญาตให้ใช้วลียาวได้
  • ตรวจสอบรหัสผ่านที่ตั้งใหม่กับรายการรหัสผ่านที่เคยรั่วไหล แทนการตั้งกฎรูปแบบ
  • บังคับเปลี่ยนรหัสผ่านเมื่อมีหลักฐานว่าถูกเปิดเผย ไม่ใช่เพราะครบกำหนดเวลา

ควรเริ่มจากตรงไหน

องค์กรส่วนใหญ่ไม่จำเป็นต้องเปลี่ยนทุกระบบพร้อมกัน การเริ่มจากบัญชีที่มีสิทธิ์สูงและระบบที่เข้าถึงได้จากภายนอกมักลดความเสี่ยงได้มากที่สุดเมื่อเทียบกับความพยายามที่ใช้ จากนั้นจึงค่อยทบทวนนโยบายรหัสผ่านให้สอดคล้องกับแนวทางฉบับใหม่

แชร์บทความนี้

บทความที่เกี่ยวข้อง

เทค อิออน รับโล่ประกาศเกียรติคุณจากกองทัพไทย ในพิธีปิด RTARF AI Hackathon 2026 และพิธีรับมอบระบบ Thap Thai Talk
ข่าวสาร อ่าน 4 นาที

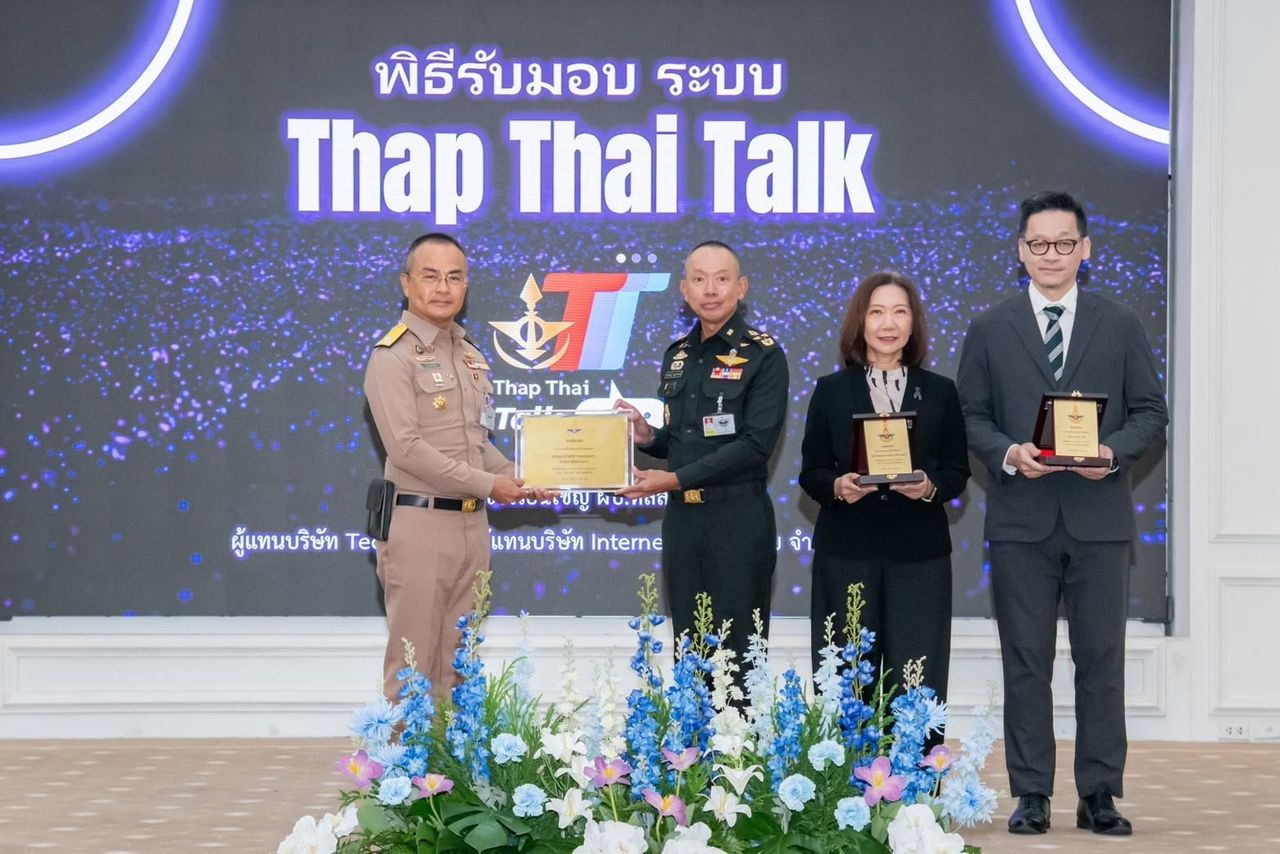
เทค อิออน รับโล่ประกาศเกียรติคุณจากกองทัพไทย ในพิธีปิด RTARF AI Hackathon 2026 และพิธีรับมอบระบบ Thap Thai Talk

เมื่อวันศุกร์ที่ 21 สิงหาคม 2569 บริษัท เทค อิออน จำกัด ร่วมกับ บริษัท อินเทอร์เน็ตประเทศไทย จำกัด (มหาชน) ส่งมอบระบบ Chat และ Conference “Thap Thai Talk” แก่กองบัญชาการกองทัพไทย และเข้ารับโล่ประกาศเกียรติคุณจากผู้บัญชาการทหารสูงสุด ในพิธีเดียวกับการปิดการแข่งขันพัฒนาปัญญาประดิษฐ์ RTARF AI Hackathon 2026

อ่านบทความ
OWASP Top 10:2025 ออกแล้ว — สามจุดที่เปลี่ยนไปจากฉบับ 2021
ข่าวสาร อ่าน 6 นาที

OWASP Top 10:2025 ออกแล้ว — สามจุดที่เปลี่ยนไปจากฉบับ 2021

OWASP เผยแพร่ Top 10 ฉบับปี 2025 โดย Security Misconfiguration ขยับจากอันดับ 5 ขึ้นมาเป็นอันดับ 2 เพิ่มหมวด Software Supply Chain Failures และเพิ่มหมวดใหม่ Mishandling of Exceptional Conditions

อ่านบทความ

LET'S WORK TOGETHER

พร้อมยกระดับเทคโนโลยีขององค์กรคุณแล้วหรือยัง

ปรึกษาทีมงาน Tech Ion เพื่อหาแนวทางเทคโนโลยีที่เหมาะกับธุรกิจของคุณ

Tech Ion Technology Solutions ISO 9001:2015

พันธมิตรด้านโซลูชันเทคโนโลยีสำหรับองค์กร

  • บริษัท เทค อิออน จำกัด
  • 555 อาคารรสาวัน (อาคารบี) ชั้น 11 ห้องเลขที่ 1101 ถนนพหลโยธิน แขวงจตุจักร เขตจตุจักร กรุงเทพมหานคร 10900
  • sales@techion.co.th

© 2026 Tech Ion Co., Ltd. สงวนลิขสิทธิ์