ข้ามไปยังเนื้อหาหลัก

มุมมอง

CSF 2.0 เพิ่มฟังก์ชัน Govern: เมื่อความมั่นคงปลอดภัยไม่ใช่เรื่องของฝ่ายไอทีฝ่ายเดียว

เผยแพร่เมื่อ อ่าน 7 นาที
CSF 2.0 เพิ่มฟังก์ชัน Govern: เมื่อความมั่นคงปลอดภัยไม่ใช่เรื่องของฝ่ายไอทีฝ่ายเดียว

NIST เผยแพร่ Cybersecurity Framework ฉบับ 2.0 ในเดือนกุมภาพันธ์ 2567 สิ่งที่เปลี่ยนไปอย่างเห็นได้ชัดคือการเพิ่มฟังก์ชัน Govern เข้ามา ทำให้กรอบงานนี้มีหกฟังก์ชัน ได้แก่ Govern, Identify, Protect, Detect, Respond และ Recover เอกสารชุดนี้เป็นงานของหน่วยงานรัฐบาลสหรัฐฯ จึงเผยแพร่ให้ใช้ได้โดยไม่มีค่าใช้จ่าย

ทำไมการเพิ่ม Govern จึงสำคัญ

ห้าฟังก์ชันเดิมตอบคำถามว่าองค์กรทำอะไรกับความเสี่ยง ส่วน Govern ตอบคำถามว่าใครเป็นผู้ตัดสินใจ ตัดสินใจบนพื้นฐานอะไร และผลของการตัดสินใจถูกติดตามอย่างไร การยกเรื่องนี้ขึ้นมาเป็นฟังก์ชันหนึ่งเท่ากับบอกว่าความมั่นคงปลอดภัยไซเบอร์เป็นความเสี่ยงระดับองค์กรที่ต้องบริหารร่วมกับความเสี่ยงด้านอื่น ไม่ใช่งานเฉพาะทางของฝ่ายไอที

ห่วงโซ่อุปทานอยู่ใต้ Govern

หมวด GV.SC ว่าด้วยการบริหารความเสี่ยงของห่วงโซ่อุปทานด้านไซเบอร์ ถูกจัดไว้ภายใต้ฟังก์ชัน Govern ซึ่งสะท้อนว่าความเสี่ยงจากผู้ให้บริการภายนอกเป็นเรื่องที่ต้องกำหนดนโยบายและความรับผิดชอบไว้ล่วงหน้า ไม่ใช่เรื่องที่จัดการเป็นรายกรณีเมื่อเกิดปัญหาแล้ว

  • ระบุให้ชัดว่าผู้ให้บริการรายใดเข้าถึงระบบหรือข้อมูลใดได้บ้าง
  • กำหนดข้อกำหนดด้านความปลอดภัยไว้ในสัญญาตั้งแต่ต้น แทนการเจรจาเมื่อเกิดเหตุ
  • ทบทวนรายชื่อผู้ให้บริการเป็นระยะ เช่นเดียวกับที่ทบทวนสิทธิ์ผู้ใช้

ระดับ Tier ใช้บอกความพร้อม ไม่ใช่คะแนนสอบ

CSF 2.0 อธิบายระดับ Tier โดยแยกคำอธิบายของการกำกับดูแลความเสี่ยงออกจากการบริหารความเสี่ยงในฟังก์ชันอื่น ประโยชน์จริงของ Tier คือใช้เป็นเครื่องมือสนทนาระหว่างทีมไอทีกับผู้บริหาร เพื่อตกลงกันว่าองค์กรอยู่ตรงไหนและอยากไปถึงไหน ไม่ใช่ตัวเลขที่ใช้เปรียบเทียบกับองค์กรอื่น

จุดเริ่มต้นที่ใช้แรงน้อยที่สุด

NIST จัดทำเอกสาร Quick-Start Guide หลายฉบับสำหรับผู้ใช้แต่ละกลุ่ม ทั้งธุรกิจขนาดเล็ก ผู้บริหารความเสี่ยงองค์กร และการบริหารความเสี่ยงห่วงโซ่อุปทาน สำหรับองค์กรที่ยังไม่เคยใช้กรอบงานนี้ การเริ่มจากเอกสารเหล่านี้มักได้ผลดีกว่าการอ่านกรอบงานฉบับเต็มตั้งแต่หน้าแรก

  • เลือกกลุ่มผลลัพธ์ที่เกี่ยวข้องกับองค์กรจริง แทนการพยายามทำให้ครบทุกข้อ
  • จัดทำ Organizational Profile สองชุด คือสภาพปัจจุบันและสภาพที่ต้องการ แล้วใช้ช่องว่างระหว่างสองชุดเป็นแผนงาน
  • ผูกผลลัพธ์แต่ละข้อกับผู้รับผิดชอบที่มีชื่อจริง ไม่ใช่ผูกกับชื่อฝ่าย

แชร์บทความนี้

บทความที่เกี่ยวข้อง

Zero Trust ในทางปฏิบัติ: อ่านแบบจำลองระดับความพร้อมของ CISA คู่กับแนวปฏิบัติของ สกมช.
มุมมอง อ่าน 7 นาที

Zero Trust ในทางปฏิบัติ: อ่านแบบจำลองระดับความพร้อมของ CISA คู่กับแนวปฏิบัติของ สกมช.

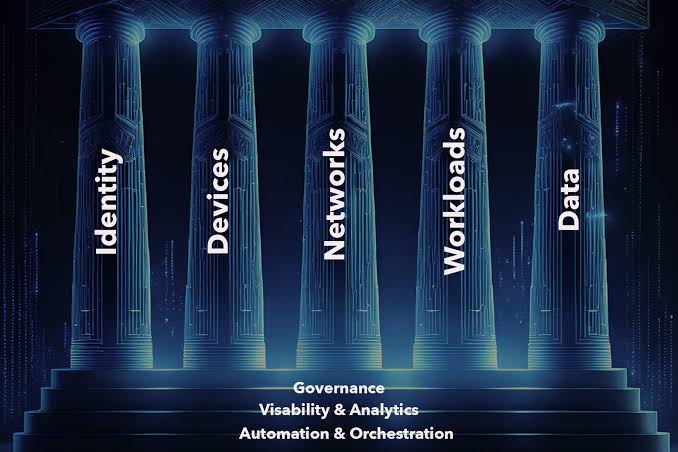
CISA จัดทำแบบจำลองระดับความพร้อมด้าน Zero Trust ที่แบ่งเป็นห้าเสาหลักและสี่ระดับความพร้อม ขณะที่ สกมช. เผยแพร่แนวปฏิบัติการใช้ซีโร่ทรัสต์สำหรับองค์กรไทยเมื่อต้นปี 2569 ทั้งสองฉบับใช้ร่วมกันได้ดี

อ่านบทความ
เตรียมรับยุคหลังควอนตัม: มาตรฐานพร้อมแล้ว และเส้นตายอยู่ที่ปี 2035
มุมมอง อ่าน 6 นาที

เตรียมรับยุคหลังควอนตัม: มาตรฐานพร้อมแล้ว และเส้นตายอยู่ที่ปี 2035

NIST ประกาศมาตรฐานการเข้ารหัสต้านควอนตัมชุดแรกสามฉบับเมื่อสิงหาคม 2567 พร้อมกำหนดแนวทางเปลี่ยนผ่านที่จะเลิกใช้อัลกอริทึมเดิมภายในปี 2578 คำถามสำหรับองค์กรจึงไม่ใช่ว่าจะเปลี่ยนหรือไม่ แต่คือรู้หรือยังว่าต้องเปลี่ยนตรงไหนบ้าง

อ่านบทความ

LET'S WORK TOGETHER

พร้อมยกระดับเทคโนโลยีขององค์กรคุณแล้วหรือยัง

ปรึกษาทีมงาน Tech Ion เพื่อหาแนวทางเทคโนโลยีที่เหมาะกับธุรกิจของคุณ

Tech Ion Technology Solutions ISO 9001:2015

พันธมิตรด้านโซลูชันเทคโนโลยีสำหรับองค์กร

  • บริษัท เทค อิออน จำกัด
  • 555 อาคารรสาวัน (อาคารบี) ชั้น 11 ห้องเลขที่ 1101 ถนนพหลโยธิน แขวงจตุจักร เขตจตุจักร กรุงเทพมหานคร 10900
  • sales@techion.co.th

© 2026 Tech Ion Co., Ltd. สงวนลิขสิทธิ์