ข้ามไปยังเนื้อหาหลัก

มุมมอง

เตรียมรับยุคหลังควอนตัม: มาตรฐานพร้อมแล้ว และเส้นตายอยู่ที่ปี 2035

เผยแพร่เมื่อ อ่าน 6 นาที
เตรียมรับยุคหลังควอนตัม: มาตรฐานพร้อมแล้ว และเส้นตายอยู่ที่ปี 2035

เมื่อวันที่ 13 สิงหาคม 2567 NIST ประกาศมาตรฐานการเข้ารหัสที่ต้านทานคอมพิวเตอร์ควอนตัมชุดแรกออกมาสามฉบับ คือ FIPS 203, FIPS 204 และ FIPS 205 หลังจากนั้นยังมีอัลกอริทึมเพิ่มเติมอยู่ระหว่างจัดทำมาตรฐาน ประเด็นสำคัญคือมาตรฐานเหล่านี้พร้อมให้นำไปใช้แล้ว ไม่ได้อยู่ในสถานะรอการวิจัยเพิ่มเติม

มาตรฐานสามฉบับแรกคืออะไร

  • FIPS 203: มาตรฐานกลไกห่อหุ้มกุญแจแบบ Module-Lattice ใช้สำหรับการแลกเปลี่ยนกุญแจ ซึ่งเป็นจุดที่ต้องเปลี่ยนก่อนเป็นอันดับแรก
  • FIPS 204: มาตรฐานลายมือชื่อดิจิทัลแบบ Module-Lattice สำหรับการลงลายมือชื่อทั่วไป
  • FIPS 205: มาตรฐานลายมือชื่อดิจิทัลแบบ Hash-Based ที่ไม่ต้องเก็บสถานะ ใช้เป็นทางเลือกสำรองบนฐานคณิตศาสตร์คนละแบบ

ทำไมต้องเริ่มตอนนี้ ทั้งที่คอมพิวเตอร์ควอนตัมยังไม่มา

เหตุผลหลักคือรูปแบบการโจมตีที่เรียกว่า เก็บวันนี้ ถอดรหัสวันหน้า ผู้โจมตีสามารถดักและเก็บข้อมูลที่เข้ารหัสไว้ตั้งแต่ตอนนี้ แล้วรอถอดรหัสเมื่อมีเครื่องมือที่ทำได้ในอนาคต ข้อมูลที่ต้องเป็นความลับยาวนาน เช่น เวชระเบียน สัญญา หรือข้อมูลส่วนบุคคล จึงมีความเสี่ยงตั้งแต่วันนี้ แม้เทคโนโลยีที่จะถอดรหัสยังไม่พร้อมก็ตาม

เส้นเวลาที่ NIST วางไว้

แนวทางการเปลี่ยนผ่านของ NIST กำหนดให้อัลกอริทึมที่เปราะบางต่อควอนตัมถูกลดสถานะและถอดออกจากมาตรฐานภายในปี 2578 โดยระบบที่มีความเสี่ยงสูงควรเปลี่ยนเร็วกว่านั้นมาก สำหรับองค์กรที่มีอุปกรณ์อายุยาว เช่น ระบบควบคุมในโรงงานหรืออุปกรณ์เครือข่ายที่ใช้งานนานเป็นสิบปี เส้นเวลานี้ใกล้กว่าที่รู้สึก

สิ่งที่ทำได้ทันทีโดยยังไม่ต้องเปลี่ยนระบบ

งานชิ้นแรกไม่ใช่การเปลี่ยนอัลกอริทึม แต่คือการรู้ว่าองค์กรใช้การเข้ารหัสที่ไหนบ้าง ซึ่งเป็นข้อมูลที่หลายองค์กรยังไม่มี

  • จัดทำบัญชีรายการการใช้งานการเข้ารหัสในระบบสำคัญ ทั้งการเชื่อมต่อ การจัดเก็บ และการลงลายมือชื่อ
  • ระบุข้อมูลที่ต้องเป็นความลับนานเกินสิบปี เพราะเป็นกลุ่มที่ต้องเปลี่ยนก่อน
  • เพิ่มข้อกำหนดเรื่องความยืดหยุ่นในการเปลี่ยนอัลกอริทึมลงในเกณฑ์จัดซื้อระบบใหม่ตั้งแต่ตอนนี้

แชร์บทความนี้

บทความที่เกี่ยวข้อง

CSF 2.0 เพิ่มฟังก์ชัน Govern: เมื่อความมั่นคงปลอดภัยไม่ใช่เรื่องของฝ่ายไอทีฝ่ายเดียว
มุมมอง อ่าน 7 นาที

CSF 2.0 เพิ่มฟังก์ชัน Govern: เมื่อความมั่นคงปลอดภัยไม่ใช่เรื่องของฝ่ายไอทีฝ่ายเดียว

NIST Cybersecurity Framework ฉบับ 2.0 เพิ่มฟังก์ชัน Govern เข้ามาเป็นฟังก์ชันที่หก ซึ่งเป็นการเปลี่ยนโครงสร้างครั้งใหญ่ที่สุดนับตั้งแต่เผยแพร่ครั้งแรก และส่งผลต่อวิธีที่องค์กรควรอธิบายความเสี่ยงต่อผู้บริหาร

อ่านบทความ
Zero Trust ในทางปฏิบัติ: อ่านแบบจำลองระดับความพร้อมของ CISA คู่กับแนวปฏิบัติของ สกมช.
มุมมอง อ่าน 7 นาที

Zero Trust ในทางปฏิบัติ: อ่านแบบจำลองระดับความพร้อมของ CISA คู่กับแนวปฏิบัติของ สกมช.

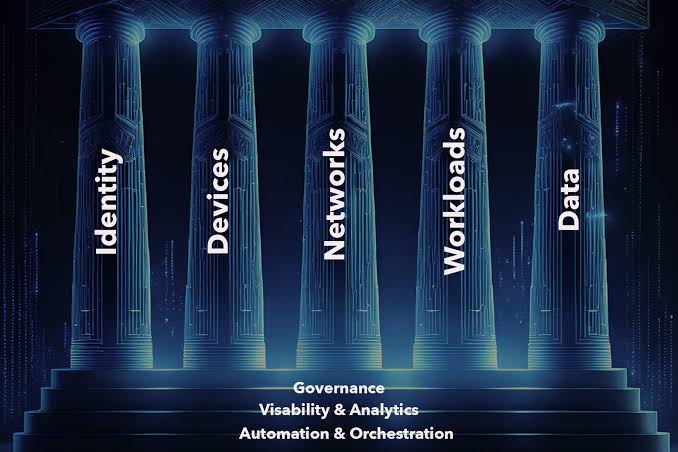
CISA จัดทำแบบจำลองระดับความพร้อมด้าน Zero Trust ที่แบ่งเป็นห้าเสาหลักและสี่ระดับความพร้อม ขณะที่ สกมช. เผยแพร่แนวปฏิบัติการใช้ซีโร่ทรัสต์สำหรับองค์กรไทยเมื่อต้นปี 2569 ทั้งสองฉบับใช้ร่วมกันได้ดี

อ่านบทความ

LET'S WORK TOGETHER

พร้อมยกระดับเทคโนโลยีขององค์กรคุณแล้วหรือยัง

ปรึกษาทีมงาน Tech Ion เพื่อหาแนวทางเทคโนโลยีที่เหมาะกับธุรกิจของคุณ

Tech Ion Technology Solutions ISO 9001:2015

พันธมิตรด้านโซลูชันเทคโนโลยีสำหรับองค์กร

  • บริษัท เทค อิออน จำกัด
  • 555 อาคารรสาวัน (อาคารบี) ชั้น 11 ห้องเลขที่ 1101 ถนนพหลโยธิน แขวงจตุจักร เขตจตุจักร กรุงเทพมหานคร 10900
  • sales@techion.co.th

© 2026 Tech Ion Co., Ltd. สงวนลิขสิทธิ์