ข้ามไปยังเนื้อหาหลัก

มุมมอง

Zero Trust ในทางปฏิบัติ: อ่านแบบจำลองระดับความพร้อมของ CISA คู่กับแนวปฏิบัติของ สกมช.

เผยแพร่เมื่อ อ่าน 7 นาที
Zero Trust ในทางปฏิบัติ: อ่านแบบจำลองระดับความพร้อมของ CISA คู่กับแนวปฏิบัติของ สกมช.

Zero Trust ถูกพูดถึงมากจนกลายเป็นคำที่ผู้ขายแต่ละรายนิยามไม่เหมือนกัน วิธีที่ตรงที่สุดในการหาความหมายที่ใช้อ้างอิงได้คือกลับไปที่เอกสารต้นทาง ซึ่งมีอย่างน้อยสามฉบับที่เปิดให้อ่านฟรี ได้แก่ NIST SP 800-207 ที่วางกรอบแนวคิด แบบจำลองระดับความพร้อมของ CISA ที่แปลงแนวคิดเป็นขั้นบันได และแนวปฏิบัติของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ที่เขียนขึ้นสำหรับบริบทไทย

จุดตั้งต้น: NIST SP 800-207

NIST เผยแพร่ SP 800-207 Zero Trust Architecture ในเดือนสิงหาคม 2563 สาระสำคัญคือการย้ายจุดป้องกันจากขอบเขตเครือข่ายกว้าง ๆ มาที่ทรัพยากรแต่ละชิ้น เพราะผู้ใช้ทำงานจากนอกสำนักงาน และระบบจำนวนมากไม่ได้อยู่ในเครือข่ายที่องค์กรเป็นเจ้าของอีกต่อไป เอกสารนี้เขียนขึ้นสำหรับสถาปนิกระบบ และไม่ผูกกับผลิตภัณฑ์ของผู้ขายรายใด

ห้าเสาหลักของแบบจำลอง CISA

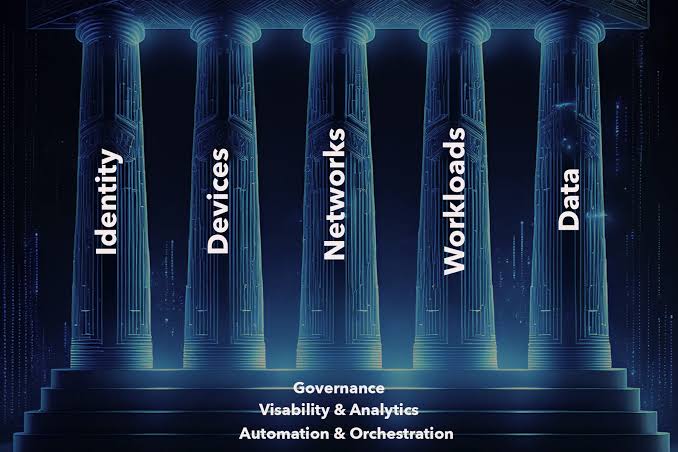
แบบจำลองระดับความพร้อมฉบับ 2.0 ของ CISA เผยแพร่ในเดือนเมษายน 2566 แบ่งขอบเขตออกเป็นห้าเสาหลัก และมีความสามารถอีกสามด้านที่พาดผ่านทุกเสา ซึ่งช่วยให้องค์กรระบุได้ว่าตัวเองกำลังพัฒนาด้านใดอยู่ แทนการถกเถียงว่าองค์กร เป็น Zero Trust แล้วหรือยัง

  • เสาหลัก: Identity, Devices, Networks, Applications and Workloads และ Data
  • ความสามารถข้ามเสา: Visibility and Analytics, Automation and Orchestration และ Governance
  • ระดับความพร้อม: Traditional, Initial, Advanced และ Optimal ซึ่งแต่ละเสามีตัวอย่างของแต่ละระดับกำกับไว้

แนวปฏิบัติฉบับไทยจาก สกมช.

สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ เผยแพร่แนวปฏิบัติการใช้ซีโร่ทรัสต์เมื่อต้นเดือนกุมภาพันธ์ 2569 ยึดหลัก อย่าเชื่อทันที จงตรวจสอบเสมอ และเขียนขึ้นเพื่อให้หน่วยงานภาครัฐและเอกชนนำหลักการไปปรับใช้ตามบริบทของตนเองอย่างเป็นขั้นตอน สำหรับองค์กรไทยที่ต้องอธิบายแผนงานต่อผู้ตรวจสอบภายในประเทศ การอ้างอิงเอกสารฉบับนี้คู่กับเอกสารสากลช่วยให้สื่อสารได้ตรงกันมากขึ้น

มุมมองของเรา: เริ่มจากเสาที่เจ็บที่สุดก่อน

แบบจำลองแบ่งเป็นห้าเสาไม่ได้แปลว่าต้องเดินหน้าทั้งห้าเสาพร้อมกัน ในทางปฏิบัติ องค์กรส่วนใหญ่ได้ผลเร็วที่สุดจากเสา Identity เพราะการยืนยันตัวตนหลายขั้นตอนและการจัดการสิทธิ์ผู้ดูแลระบบให้ผลลดความเสี่ยงสูงเมื่อเทียบกับความพยายามที่ใช้ และยังเป็นฐานที่เสาอื่นต้องพึ่งพาอยู่ดี ส่วนสิ่งที่ถูกมองข้ามบ่อยที่สุดคือความสามารถข้ามเสาอย่าง Visibility and Analytics เพราะหากองค์กรยังไม่รู้ว่าใครใช้ระบบอะไรอยู่บ้าง นโยบายที่ออกมาก็บังคับใช้ไม่ได้จริง

แชร์บทความนี้

บทความที่เกี่ยวข้อง

CSF 2.0 เพิ่มฟังก์ชัน Govern: เมื่อความมั่นคงปลอดภัยไม่ใช่เรื่องของฝ่ายไอทีฝ่ายเดียว
มุมมอง อ่าน 7 นาที

CSF 2.0 เพิ่มฟังก์ชัน Govern: เมื่อความมั่นคงปลอดภัยไม่ใช่เรื่องของฝ่ายไอทีฝ่ายเดียว

NIST Cybersecurity Framework ฉบับ 2.0 เพิ่มฟังก์ชัน Govern เข้ามาเป็นฟังก์ชันที่หก ซึ่งเป็นการเปลี่ยนโครงสร้างครั้งใหญ่ที่สุดนับตั้งแต่เผยแพร่ครั้งแรก และส่งผลต่อวิธีที่องค์กรควรอธิบายความเสี่ยงต่อผู้บริหาร

อ่านบทความ
เตรียมรับยุคหลังควอนตัม: มาตรฐานพร้อมแล้ว และเส้นตายอยู่ที่ปี 2035
มุมมอง อ่าน 6 นาที

เตรียมรับยุคหลังควอนตัม: มาตรฐานพร้อมแล้ว และเส้นตายอยู่ที่ปี 2035

NIST ประกาศมาตรฐานการเข้ารหัสต้านควอนตัมชุดแรกสามฉบับเมื่อสิงหาคม 2567 พร้อมกำหนดแนวทางเปลี่ยนผ่านที่จะเลิกใช้อัลกอริทึมเดิมภายในปี 2578 คำถามสำหรับองค์กรจึงไม่ใช่ว่าจะเปลี่ยนหรือไม่ แต่คือรู้หรือยังว่าต้องเปลี่ยนตรงไหนบ้าง

อ่านบทความ

LET'S WORK TOGETHER

พร้อมยกระดับเทคโนโลยีขององค์กรคุณแล้วหรือยัง

ปรึกษาทีมงาน Tech Ion เพื่อหาแนวทางเทคโนโลยีที่เหมาะกับธุรกิจของคุณ

Tech Ion Technology Solutions ISO 9001:2015

พันธมิตรด้านโซลูชันเทคโนโลยีสำหรับองค์กร

  • บริษัท เทค อิออน จำกัด
  • 555 อาคารรสาวัน (อาคารบี) ชั้น 11 ห้องเลขที่ 1101 ถนนพหลโยธิน แขวงจตุจักร เขตจตุจักร กรุงเทพมหานคร 10900
  • sales@techion.co.th

© 2026 Tech Ion Co., Ltd. สงวนลิขสิทธิ์